


Valve, Avrupa bölgesinde Steam Deck, sanal gerçeklik başlığı Valve Index ve kontrolcü gibi fiziksel donanım satın alan kullanıcıların kişisel verilerinin siber saldırı sonucu ele geçirilmiş olabileceğini açıkladı. Şirket, etkilenen müşterilere doğrudan e-posta göndererek sahte iletilere ve dolandırıcılık girişimlerine karşı dikkatli olunması çağrısında bulundu.
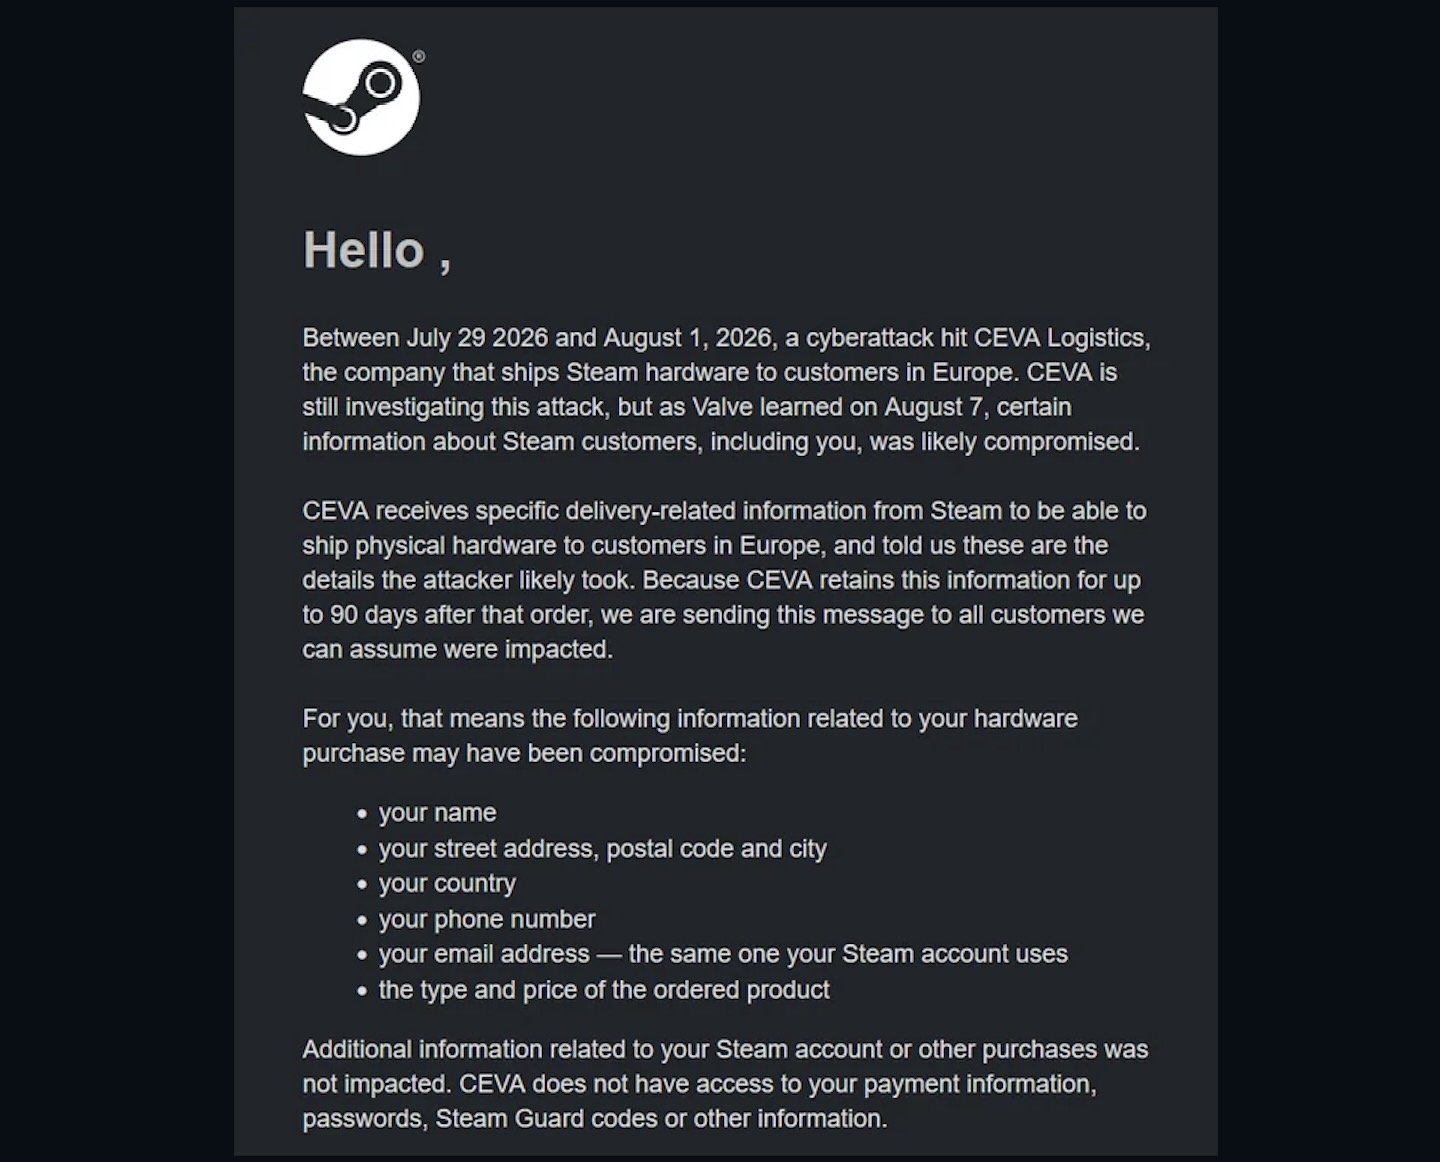
Güvenlik ihlali doğrudan Valve sunucularında meydana gelmedi; şirketin Avrupa’daki donanım teslimatlarını yöneten üçüncü taraf taşımacılık ortağı CEVA Logistics’in sistemlerine 29 Temmuz ile 1 Ağustos tarihleri arasında düzenlenen yetkisiz erişimden kaynaklandı.
Hangi veriler sızdı, hangi bilgiler güvende?
Saldırganların ulaştığı veritabanında donanım siparişi veren müşterilerin isimleri, teslimat adresleri, telefon numaraları, e-posta adresleri ve sipariş edilen ürün türü ile fiyat bilgileri yer alıyor.
Taşıyıcı firmanın kullanıcıların finansal ve kimlik doğrulama sistemlerine erişimi bulunmuyor. Kredi kartı bilgileri, banka hesap detayları, Steam hesap şifreleri ve Steam Guard güvenlik kodları sızıntıdan etkilenmedi. Kullanıcıların Steam şifrelerini veya hesap güvenlik ayarlarını değiştirmesini gerektiren bir durum bulunmuyor.
Sahte kargo ve gümrük ücreti tuzaklarına karşı uyarı
Ele geçirilen adres ve sipariş detaylarının oltalama amaçlı kullanılabileceğini belirten Valve, kullanıcıların Steam, kargo şirketi veya gümrük yetkilisi gibi görünen sahte SMS, e-posta ve telefon aramalarıyla karşılaşabileceğini bildirdi. Dolandırıcıların gerçek sipariş ayrıntılarını öne sürerek ek gümrük vergisi, yeniden teslimat bedeli veya sipariş onaylama adı altında ödeme talep edebileceğine dikkat çekildi.
İlgili ülkelerdeki veri koruma otoritelerine resmi bildirimlerde bulunan şirket, saldırının kapsamını ve güvenlik açıklarını netleştirmek amacıyla lojistik ortağıyla teknik incelemelerini sürdürüyor.


